Domain undl.de kaufen?
Wir ziehen mit dem Projekt
undl.de um.
Sind Sie am Kauf der Domain
undl.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain undl.de kaufen?
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **

Ähnliche Suchbegriffe für Security Audits
Top-Angebote
Produkte zum Begriff Security Audits:
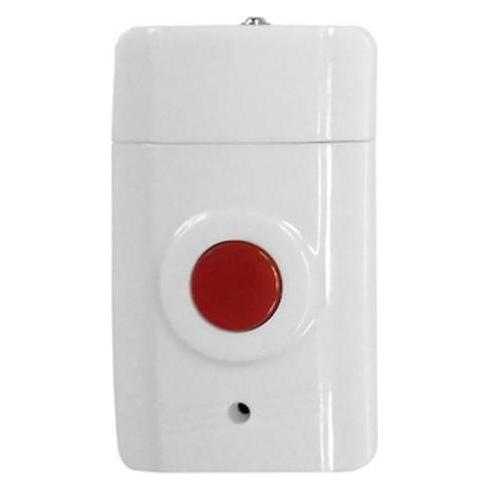
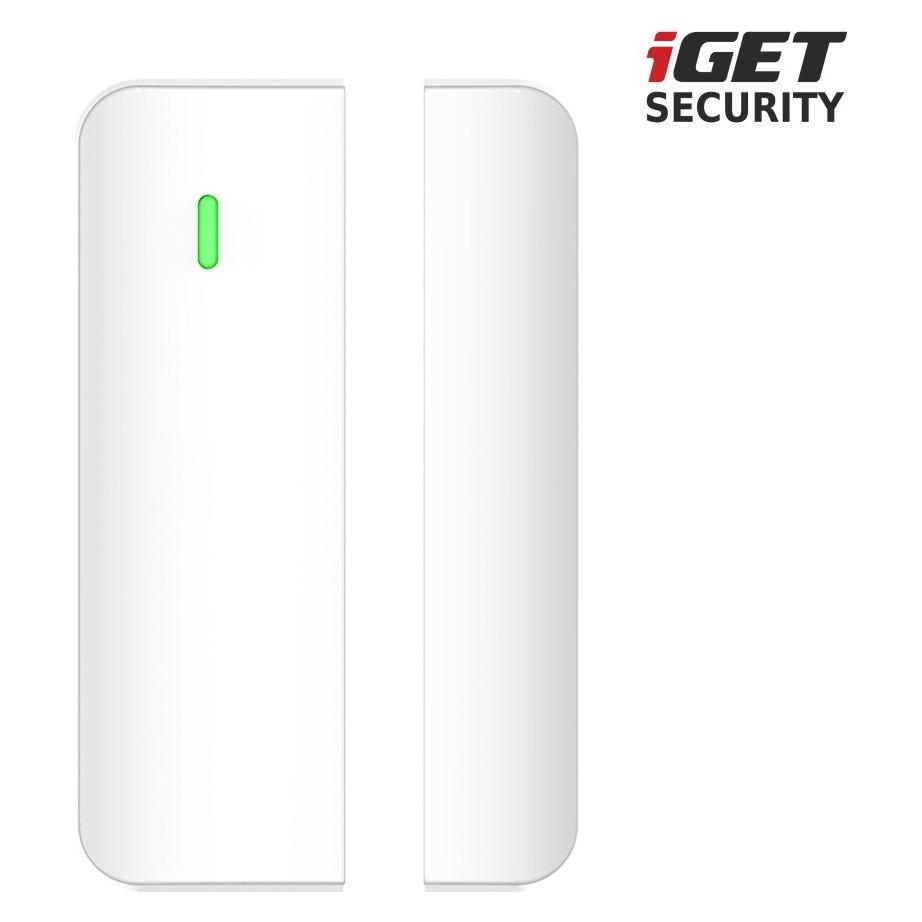
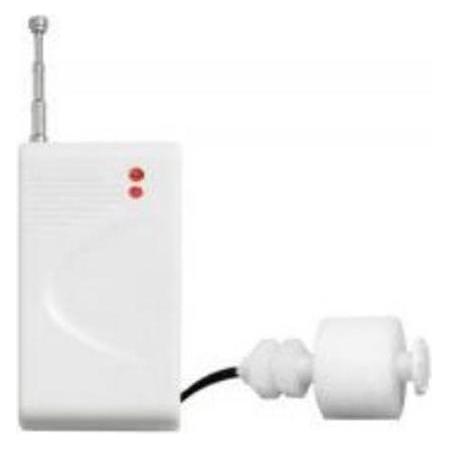
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
"Was sind die Schlüsselaspekte, die bei der Durchführung eines Security-Audits berücksichtigt werden müssen?" "Welche Tools und Techniken werden typischerweise bei einem Security-Audit eingesetzt?"
Bei der Durchführung eines Security-Audits müssen Schlüsselaspekte wie die Identifizierung von Sicherheitslücken, die Bewertung der Sicherheitsrichtlinien und die Überprüfung der Zugriffskontrollen berücksichtigt werden. Typische Tools und Techniken, die bei einem Security-Audit eingesetzt werden, sind Vulnerability Scanner, Penetration Testing, Log-Analyse und Security Information and Event Management (SIEM)-Systeme. Die Auswahl der Tools und Techniken hängt von den spezifischen Anforderungen des Audits und der zu überprüfenden Systeme ab. **
"Welche Schritte sind bei der Durchführung eines Security-Audits zu beachten und welche Tools können dabei unterstützend eingesetzt werden?"
1. Zuerst muss eine umfassende Bestandsaufnahme der vorhandenen Sicherheitsmaßnahmen durchgeführt werden. 2. Anschließend sollten Schwachstellen identifiziert und bewertet werden, um Risiken zu minimieren. 3. Tools wie Nessus, OpenVAS oder Qualys können bei der Durchführung eines Security-Audits unterstützend eingesetzt werden. **
Top-Angebote
Produkte zum Begriff Security Audits:
-
Laufband S200 Advanced Security. Sicher zu Hause laufen.Ideal, um in Form zu kommen, oder für Senioren und Nutzer in der Rehabilitation, die völlig sicher und selbstbewusst joggen oder gehen möchten, ohne das Haus zu verlassen. Funktionen für Ihre innere Ruhe Extralange seitliche Handläufe: Sie bieten festen, kontinuierlichen und stabilen Halt. Sie sind die ideale Hilfe, um das Gleichgewicht zu halten und Stürze beim Gehen zu vermeiden. Sanfter und leiser Motor (2,5 PS): Liefert eine konstante Leistung, die eine flüssige und ruckelfreie Bewegung ermöglicht, ideal für körperliche Erholung bei Geschwindigkeiten von bis zu 10 km/h. Fortschrittliches Dämpfungssystem: Schützt Ihre Gelenke (Knie, Knöchel und Hüften) maximal, indem der Aufprall bei jedem Schritt drastisch reduziert wird. Leicht lesbares LED-Display: Überwachen Sie Ihre Geschwindigkeit, Zeit, Distanz und Kalorien auf intuitive, große und klare Weise. Ohne technische Komplikationen! Anpassbare Programme: Konfiguriert für sanfte Rhythmen, mit Schwerpunkt auf Mobilität, Durchblutung und schrittweiser Verbesserung der Herz-Kreislauf-Gesundheit. Warum ist das S200 das beste Laufband für zu Hause? Weil es kein extremes Fitnessgerät ist, sondern ein Gesundheitswerkzeug. Es ermöglicht die Aufrechterhaltung eines aktiven Lebensstils, unabhängig vom Wetter draußen oder Mobilitätseinschränkungen. Seine robuste Struktur garantiert totale Stabilität ohne Wackeln während des Gebrauchs und trägt Ihr Gewicht sicher. Verbessern Sie Ihre körperliche und geistige Gesundheit, indem Sie nur 20 Minuten am Tag gehen. Danach können fortgeschrittenere Benutzer mit bis zu 10 km/h trainieren. Testen Sie das Clover Fitness-Erlebnis unverbindlich Machen Sie körperliche Aktivität wieder komfortabel, sicher und angstfrei. Holen Sie es sich noch heute und überzeugen Sie sich von seiner Stabilität. Wenn es nicht zu Ihnen passt, holen wir es problemlos wieder ab. Keine Eile, kein Stress. Denn die Investition in Ihre Mobilität und Sicherheit ist immer die beste Entscheidung. „Nichts zu verlieren und viel zu gewinnen“ CLOVER FITNESS349,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
-
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Ähnliche Suchbegriffe für Security Audits
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
"Was sind die Schlüsselaspekte, die bei der Durchführung eines Security-Audits berücksichtigt werden müssen?" "Welche Tools und Techniken werden typischerweise bei einem Security-Audit eingesetzt?"
Bei der Durchführung eines Security-Audits müssen Schlüsselaspekte wie die Identifizierung von Sicherheitslücken, die Bewertung der Sicherheitsrichtlinien und die Überprüfung der Zugriffskontrollen berücksichtigt werden. Typische Tools und Techniken, die bei einem Security-Audit eingesetzt werden, sind Vulnerability Scanner, Penetration Testing, Log-Analyse und Security Information and Event Management (SIEM)-Systeme. Die Auswahl der Tools und Techniken hängt von den spezifischen Anforderungen des Audits und der zu überprüfenden Systeme ab. **
-
"Welche Schritte sind bei der Durchführung eines Security-Audits zu beachten und welche Tools können dabei unterstützend eingesetzt werden?"
1. Zuerst muss eine umfassende Bestandsaufnahme der vorhandenen Sicherheitsmaßnahmen durchgeführt werden. 2. Anschließend sollten Schwachstellen identifiziert und bewertet werden, um Risiken zu minimieren. 3. Tools wie Nessus, OpenVAS oder Qualys können bei der Durchführung eines Security-Audits unterstützend eingesetzt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.